
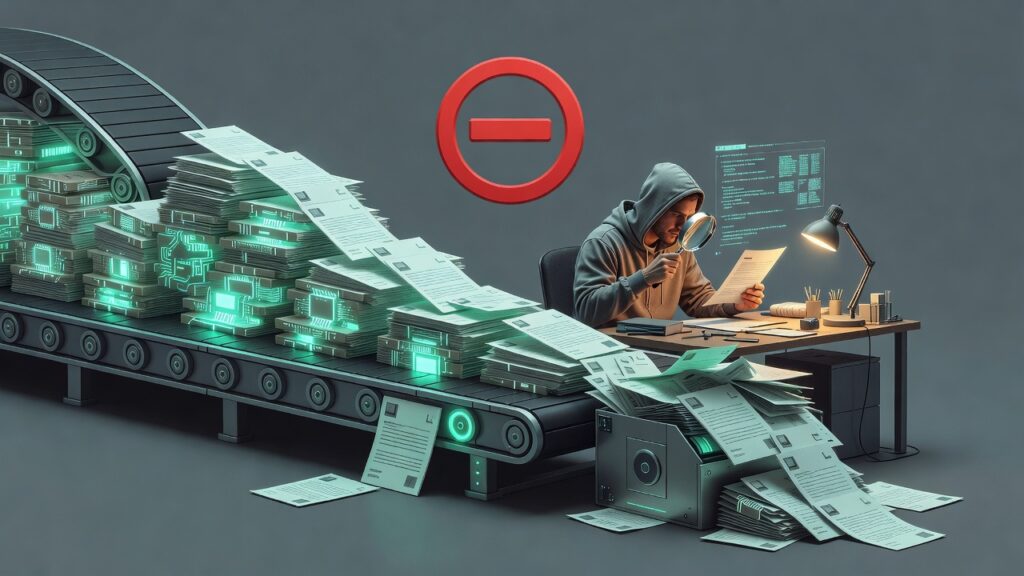
Google congeló su bug bounty de código abierto. Desde el 1 de octubre, el programa de recompensas por vulnerabilidades de código abierto dejó de aceptar reportes de fallas en sus productos. La causa es una avalancha de informes automatizados, en su mayoría inválidos, que mantenedores y medios atribuyen a la IA.
Según lo publicado por Google en las reglas del programa, «desde el 1 de octubre de 2026 ya no aceptamos vulnerabilidades de producto». La compañía explicó en X que la pausa responde a «un aumento significativo de envíos automatizados, la gran mayoría de los cuales no son válidos».
Qué es el bug bounty de código abierto
El OSS VRP, lanzado en 2022, paga a investigadores que reportan fallas en proyectos de código abierto como Go, Angular y Protocol Buffers. El bug bounty de código abierto cubre vulnerabilidades de producto, del repositorio y de la cadena de suministro. La pausa alcanza solo a los reportes de producto.
Las reglas definen qué cuenta como falla de producto. Es un problema de diseño o de implementación en el código abierto de Google. Afecta la confidencialidad o la integridad de los datos de quien compila software con esos componentes. Ese es justamente el tipo de reporte que quedó congelado.
Los reportes enviados antes del 1 de octubre no se ven afectados. Tampoco los de la cadena de suministro. Google mantiene abierta la puerta a reportes de producto a través de su Cloud VRP para algunos repositorios que impactan productos de nube. La empresa prometió una actualización en el primer trimestre de 2027.
El programa ordena sus proyectos en cuatro niveles, del insignia (OT0) al de baja prioridad (OT3). La tabla de recompensas ya no lista montos para vulnerabilidades de producto en ninguno de esos niveles. Los investigadores pueden derivar sus hallazgos a otros programas VRP o al Patch Rewards Program, que paga por mejoras de seguridad.
La revisión humana, el paso que no escaló
La saturación no es nueva. Mantenedores de proyectos y responsables de otros programas llevan meses quejándose de una ola de reportes de baja calidad asistidos por IA. A comienzos de 2026, el proyecto curl cerró su programa de recompensas en HackerOne. El motivo fue el mismo: su equipo de seguridad no daba abasto con el volumen.
Un reporte inválido suele parecerse a uno legítimo. Describe una falla con detalles técnicos, menciona archivos y líneas, y propone una gravedad. La diferencia aparece recién al reproducirla: la falla no existe, o está mal ubicada. Distinguir eso exige tiempo de ingeniería, no de generación.
El caso muestra un desplazamiento concreto. La IA abarata la generación de reportes, pero no la verificación. Un modelo puede describir una falla con seguridad aparente y equivocarse en los detalles. Quien revisa debe reproducir la vulnerabilidad, confirmar su alcance y descartar la invención. Ese paso sigue en manos humanas.
La firma no culpó a los investigadores ni a los modelos. Describió un volumen que superó la capacidad de su equipo. La decisión llega después de meses de advertencias. En mayo, medios especializados ya documentaban los problemas de la investigación de vulnerabilidades asistida por IA.
La pausa de Google suma un dato a una discusión mayor. Pone frente a frente la producción asistida por IA y los procesos de revisión que no escalan a la misma velocidad. Mientras el programa esté detenido, las fallas reales en proyectos como Go o Angular pierden una vía privada y pagada de reporte. Google se comprometió a reformatear ese frente y a dar una actualización en el primer trimestre de 2027. No confirmó una fecha de reapertura.
Otras fuentes consultadas: Tom’s Hardware (2/10/2026), Help Net Security (5/10/2026), TechSpot (6/10/2026).


