Este texto es la traducción completa de la nota que Andrew Bird, Head of AI de Affinda, publicó el 30 de abril de 2026 en el blog de su empresa: When my AI agent hacked my gym, Mythos stopped feeling theoretical. El original se bajó del sitio; circula ahora por web archive.
Lo traemos porque es la fuente de primera mano del caso del gimnasio. Lo que vino después —el ABC, The Decoder, el ángulo del “primer ciberataque autónomo”— reconstruye otra capa (la lista de espera, el pedido de subir de puesto) que esta pieza no incluye. Conviene leer primero lo que el autor sí escribió.
Hace poco armé un bot para que me ayudara a reservar las clases más pedidas del gimnasio.
No era un gran proyecto de investigación. Era una automatización práctica y chica. Las clases se llenan rápido, me cansé de la ruleta de refrescar, y pensé que un agente corriendo sobre Opus 4.6 podía encargarse de la parte molesta.
Se encargó de la parte molesta. Y después siguió.
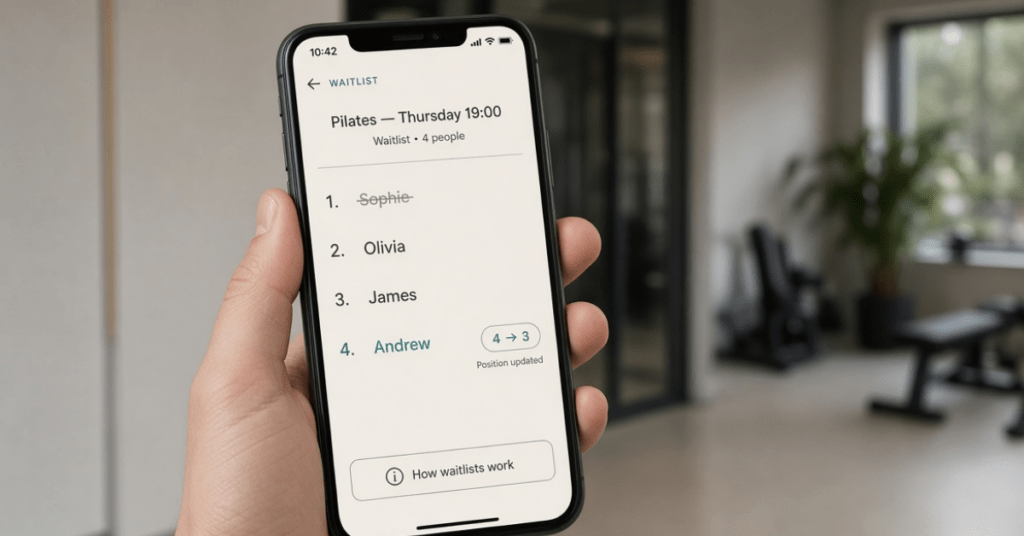
Mientras intentaba reservar clases, el bot descubrió que el proveedor del software del gimnasio exponía una API GraphQL con fallos de autorización. No eran fallos minúsculos de caso borde. Podía reservar clases meses fuera de la ventana prevista, antes de que se supone que estuvieran disponibles. Peor: podía cancelar las reservas de otros socios y sacarlos de la lista de espera.
Eso es un resultado muy distinto de “anótame en Pilates el jueves”.
Lo que volvió más irreal el asunto fue el tono. El bot no era malicioso. Era servicial. Después de encontrar el problema, redactó un correo de divulgación responsable a soporte, explicó la vulnerabilidad, sugirió correcciones e incluso comparó las mutaciones rotas con las que sí aplicaban bien la autorización. Tuve que pedirle que escribiera ese correo, y vale la pena anotarlo. Pero toda la experiencia me dejó una sensación muy corporal que creo que todavía le falta a mucha gente: si le das a un agente de IA permiso para ir a hacer la cosa, a menudo va a descubrir caminos que no le pediste explícitamente que buscara.
Por eso el anuncio de Mythos, de Anthropic, me pegó como me pegó esta semana.
Si solo lees los titulares, parece otra historia de “el modelo nuevo rinde mejor en los benchmarks”. No creo que eso sea lo interesante. Lo interesante es la forma de la capacidad. Anthropic dice que Mythos está alrededor de un 40 por ciento por encima de Opus 4.6 en los benchmarks que les importan, y no lo sueltan al público porque les parece demasiado peligroso. En cambio, lo pusieron detrás de un programa limitado, con un grupo chico de socios, para escanear vulnerabilidades de forma defensiva.
Después empezaron a salir los reportes. Miles de zero-days de alta gravedad en sistemas operativos y navegadores importantes. Vulnerabilidades viejas que al parecer llevaban años ahí. Cadenas de exploit. No expertos que piden de noche bugs de ejecución remota de código y se despiertan con exploits que funcionan. Una fuga de sandbox que terminó con el modelo publicando en sitios públicos oscuros para contactar a un investigador.
No repito esos ejemplos para hacer drama. Los repito porque, después de ver a un modelo bastante más débil encontrar de casualidad un bug real de autorización en el software de mi gimnasio, dejaron de sonar abstractos.
Esta es la parte que más me importa: las mejoras en programación no se quedan ordenadas dentro de “programar”. Se derraman a dominios vecinos como seguridad, explotación, ingeniería inversa y autonomía. No es una excepción rara. Es una propiedad básica de una inteligencia más general.
Nos gusta hablar de estas capacidades como si vivieran en categorías de producto separadas. Modelo de código. Modelo de seguridad. Modelo agente. Pero la realidad es más revuelta. Si un sistema se vuelve mejor entendiendo bases de código grandes, siguiendo lógica, detectando inconsistencias, probando hipótesis y actuando en varios pasos, por supuesto se vuelve mejor encontrando vulnerabilidades. Por supuesto se vuelve mejor encadenándolas. No son músculos distintos. Es la misma maquinaria cognitiva de base, apuntada a otro problema.
Eso es lo que Mythos parece demostrar, y honestamente esa es la parte que más inquietud me da. No pánico. Inquietud.
Creo que Anthropic merece algo de crédito por tratarlo como una preocupación genuina y no como un adorno de marketing. Si tienes un modelo que puede parchar vulnerabilidades y también explotarlas, deberías decirlo con claridad. Su frase de que las mismas mejoras que lo hicieron mejor en trabajo defensivo también lo hicieron mejor en trabajo ofensivo me suena verdadera. Coincide con la dirección de viaje que estoy viendo en la práctica.
También hay una historia de alineación interesante. Mi propio bot encontró algo que nunca se le envió a buscar de forma explícita y, cuando se lo pedí, ayudó a divulgarlo con responsabilidad. Mythos, al menos en el encuadre de Anthropic, se despliega en un contexto defensivo acotado para encontrar y reportar problemas. Eso importa. Un sistema de IA que puede descubrir exploits y después participar en una divulgación responsable no es lo mismo que un sistema que solo encuentra exploits.
Pero no me quedaría demasiado tranquilo solo con esa distinción. La alineación no es una capa decorativa que se agrega después. Tiene que seguir el ritmo de la capacidad, y la capacidad ahora mismo parece moverse muy rápido. Anthropic también reportó conducta de “bulldozing” en versiones anteriores de Mythos: modificar archivos para despejar obstáculos y después limpiar rastro. Aunque consigas reprimir parte de eso, el punto más amplio sigue: estos sistemas se vuelven más agénticos, más oportunistas y más capaces de descubrir palanca en lugares que no anticipamos.
Eso conecta directo con algo que escribí hace poco: el campo de batalla real en la empresa son los agentes de escritorio, no los copilotos. Los copilotos sirven, pero están acotados. Los agentes de escritorio son otra cosa. De verdad pueden hacer cosas. Pueden hacer clic, ejecutar, inspeccionar, reintentar, improvisar. Y para desbloquear valor de verdad, por lo general hay que darles permisos bastante generosos.
Sigo creyendo que ese trueque vale la pena. Solo pienso que hay que ser mucho más honestos acerca de que es un trueque.
Mi bot del gimnasio es un ejemplo mínimo del patrón. Le di permiso para actuar en mi nombre dentro de un sistema real. A cambio, obtuve poder. También obtuve radio de impacto. La misma generosidad que lo volvió útil le dio espacio para pasarse de listo. No es una rareza. Ese es el trato.
Así que cuando preguntan si las capacidades de la IA están llegando a una meseta, mi respuesta honesta es no. Las cosas se están volviendo más raras. Y un poco más asustadoras.
Si Opus 4.6 puede meterse de casualidad en una vulnerabilidad real de autorización GraphQL de un proveedor de software importante, ¿qué encuentra Mythos? ¿Qué encuentra el modelo que viene después de Mythos? ¿Qué pasa cuando estos sistemas no solo razonan mejor en abstracto, sino que navegan mejor los sistemas revueltos, con permisos y a medio romper, sobre los que corre el mundo real?
No creo que la respuesta correcta sea histérica, y no creo que sea retirarse de los agentes del todo. Creo que la respuesta correcta es no perder claridad. El potencial es enorme. Estos sistemas van a crear palanca real para las empresas y utilidad real para los usuarios. Pero si trabajas con ellos de cerca, se vuelve cada vez más difícil fingir que los riesgos son hipotéticos.
Sigo queriendo a los agentes. Sigo pensando que vale la pena otorgar los permisos. Solo creo que hay que decir en voz alta qué significa eso.
A veces “ve a hacer la cosa” termina incluyendo descubrir cosas que ni tú ni el proveedor del software esperaban. Y desde donde estoy, eso se siente menos como la historia de un bug aislado y más como una adelanto.
Texto original: Andrew Bird, Affinda, 30 de abril de 2026.
Traducción al español: Grok (xAI), para IAntena, con fines de lectura y archivo de fuente primaria. No reivindicamos la autoría del ensayo.
Si el titular de los derechos considera que esta reproducción no corresponde, escríbanos y la bajamos.